Les agents IA ne relèvent plus de l’expérimentation marginale. Dans les PME, ils entrent dans le support client, la prospection, les RH, la finance et la gestion documentaire. Cette bascule crée un levier réel de productivité, mais elle ouvre aussi une zone de fragilité nouvelle. Un agent autonome ne se contente pas de produire un texte. Il lit des données, déclenche des actions, se connecte à des outils métier et prend parfois des décisions intermédiaires. Dès lors, la sécurité informatique ne peut plus être traitée comme un sujet annexe. Elle devient une condition de déploiement.
Le risque est simple à comprendre. Plus un système est utile, plus il accède à des informations sensibles. Contrats, données RH, échanges clients, historiques CRM, documents comptables : tout cela peut transiter par une couche d’intelligence artificielle. Sans garde-fous, l’entreprise s’expose à un risque informatique multiple : fuite de données, erreurs automatisées, non-conformité RGPD, dépendance excessive à un fournisseur, voire blocage opérationnel après incident. Le vrai sujet n’est donc pas de savoir s’il faut adopter ces outils, mais comment déployer une automatisation sécurisée qui protège l’activité autant qu’elle l’accélère.
- Les agents IA sont plus puissants qu’un chatbot classique, donc plus exposés aux incidents de sécurité.
- La protection des données doit être pensée avant le pilote, pas après le déploiement.
- Les usages les plus sensibles en PME concernent le service client, les RH, la finance et le CRM.
- Le triptyque clé reste le même : gouvernance, cybersécurité, conformité.
- Une démarche efficace commence par un cas d’usage limité, des droits d’accès restreints et une supervision humaine.
- Le budget de sécurisation doit être intégré au ROI global de l’agent, au même titre que l’abonnement logiciel.
Pourquoi un Agent IA change la nature du risque pour une PME
Un logiciel classique exécute ce qu’on lui demande. Un Agent IA, lui, poursuit un objectif. Cette différence est déterminante. Lorsqu’un assistant autonome peut consulter une base documentaire, rédiger un email, classer un ticket ou relancer un prospect, il concentre des droits, des données et des capacités d’action dans un même flux. Pour une PME, c’est un gain de temps évident. C’est aussi un point de concentration du risque.
Prenons un cas simple. Une entreprise de services de 45 salariés déploie un agent pour traiter les demandes entrantes. Si l’outil a accès à l’historique client, à la messagerie et au CRM, une mauvaise configuration peut suffire à exposer des informations sensibles ou à envoyer une réponse erronée à grande échelle. Ce n’est pas la technologie qui est dangereuse par nature. C’est l’absence de cadre qui transforme l’innovation en vulnérabilité.
Chatbot, assistant IA, agent autonome : des niveaux de risque différents
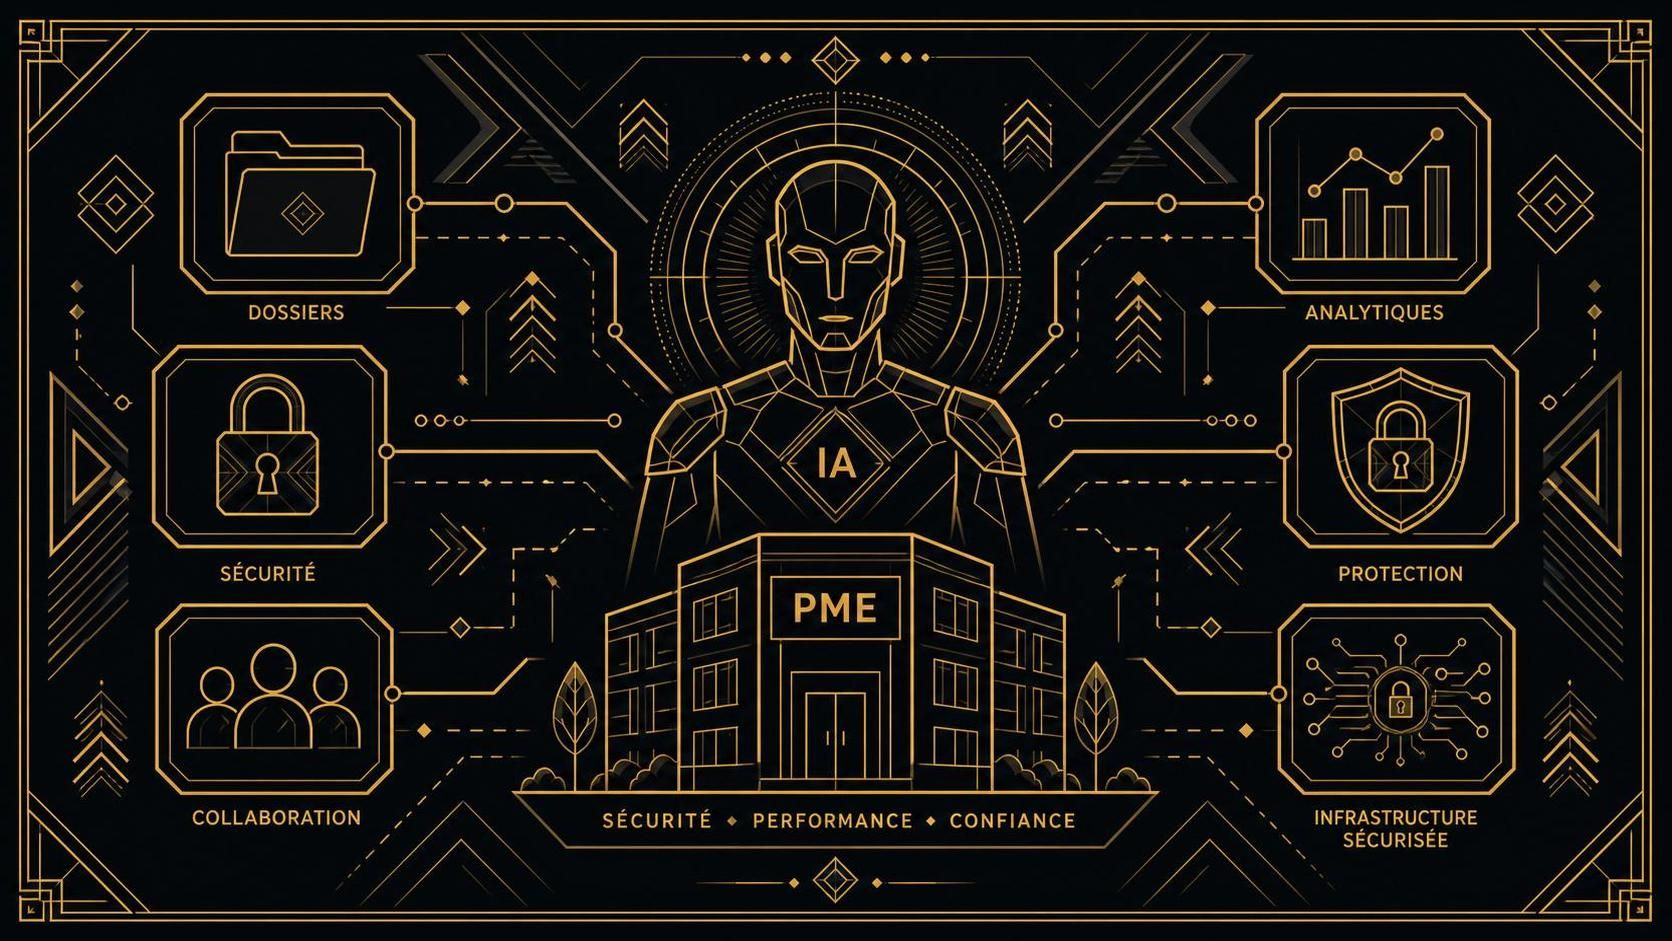
Beaucoup de dirigeants mettent encore tous les outils d’intelligence artificielle dans la même catégorie. C’est une erreur de pilotage. Un chatbot qui répond à une FAQ publique n’expose pas la société comme un agent capable d’agir dans des outils internes. Plus l’autonomie augmente, plus les exigences de cybersécurité montent.
| Type d’outil | Niveau d’autonomie | Exposition principale | Niveau de vigilance |
|---|---|---|---|
| Chatbot FAQ | Faible | Réponses inexactes, image de marque | Modéré |
| Assistant rédactionnel | Faible à moyen | Fuite d’informations dans les prompts | Élevé |
| Agent IA service client | Moyen à élevé | Données personnelles, décisions d’escalade | Très élevé |
| Agent connecté au CRM ou à la finance | Élevé | Actions erronées, accès critiques, conformité | Critique |
Avant d’aller plus loin, il est utile de clarifier ce qu’est réellement un agent intelligent et en quoi il diffère d’un simple assistant conversationnel. Cette distinction conditionne toute votre stratégie de sécurité.
À retenir : plus un agent peut agir seul, plus la sécurité doit être pensée comme un dispositif de gouvernance, et non comme une simple protection technique.
Les menaces les plus fréquentes autour des agents IA en entreprise
Dans les PME, les incidents ne viennent pas toujours d’une attaque sophistiquée. Ils naissent souvent d’un usage banal. Un commercial colle un contrat dans un outil public pour le résumer. Un RH demande à une IA de reformuler une procédure disciplinaire avec de vraies données salariés. Un support client branche un agent sur une base de tickets sans filtrage préalable. Chaque geste paraît anodin. Leur accumulation crée un angle mort majeur.
Les menaces se regroupent en quatre familles : la fuite de données, l’erreur automatisée, l’abus d’accès et la non-conformité réglementaire. C’est précisément ce que montrent plusieurs analyses récentes sur le déploiement d’un agent IA sans mettre en péril ses données et sur les nouveaux défis entre IA et cybersécurité. Le point commun est toujours le même : l’outil n’est pas piloté selon son niveau réel de criticité.
Les 7 erreurs qui exposent le plus les PME
- Donner un accès trop large à l’agent par souci de simplicité.
- Utiliser des données réelles pendant la phase de test sans anonymisation.
- Partager des comptes entre plusieurs collaborateurs.
- Absence de journalisation des actions réalisées par l’agent.
- Pas de validation humaine sur les étapes sensibles.
- Choisir un fournisseur opaque sur l’hébergement et la sous-traitance.
- Oublier le cycle post-déploiement : revue des droits, audit, mise à jour des règles.
Si vous évaluez encore vos options, vous pouvez aussi comparer les usages à faible exposition avec des outils d’agent IA gratuits pour tester avant d’investir. C’est souvent la meilleure manière de cadrer un premier pilote sans engager immédiatement des flux critiques.
RGPD, AI Act, CNIL : le cadre qui doit guider vos bonnes pratiques
La sécurité n’est pas qu’un sujet technique. Elle engage la responsabilité du dirigeant. Dès qu’un Agent IA traite des données personnelles, vous entrez dans le champ du RGPD. Si l’usage touche au recrutement, à l’évaluation, à la sécurité ou à la prise de décision sensible, les exigences de l’AI Act européen deviennent décisives. Pour une PME, la conformité n’est pas un luxe administratif. C’est un mécanisme de réduction du risque.
Trois obligations doivent guider vos choix. D’abord, la minimisation des données : l’agent ne doit voir que ce qui lui est strictement utile. Ensuite, la traçabilité : chaque action importante doit être loguée et explicable. Enfin, la reprise en main humaine : un client ou un collaborateur doit pouvoir sortir d’un traitement automatisé quand la situation l’exige. Pour approfondir ce point, les guides sur le RGPD appliqué à l’intelligence artificielle et sur les recommandations CNIL pour les PME offrent un socle utile.
Les obligations à vérifier avant tout déploiement
| Point de contrôle | Pourquoi c’est essentiel | Question à poser |
|---|---|---|
| Base légale | Éviter un traitement illicite des données | Pourquoi cet agent traite-t-il ces informations ? |
| Minimisation | Réduire l’exposition et les impacts en cas d’incident | Peut-on retirer certaines données du flux ? |
| Hébergement | Maîtriser la chaîne de sous-traitance | Où les données sont-elles stockées et traitées ? |
| Journalisation | Auditer une décision ou une erreur | Peut-on reconstituer chaque action importante ? |
| Supervision humaine | Éviter les décisions aveugles | Qui valide les cas sensibles ? |
Pour les entreprises qui veulent aller plus loin dans la phase opérationnelle, ce guide sur le déploiement d’un agent IA conforme au RGPD permet de traduire ces principes en actions concrètes.
Attention : la non-conformité ne provient pas seulement de l’outil choisi. Elle vient souvent de l’usage réel qu’en font les équipes sur le terrain.
Les bonnes pratiques de sécurité à appliquer dès le premier pilote
Une PME n’a pas besoin d’un dispositif disproportionné pour sécuriser son premier agent. Elle a besoin d’une méthode stricte. Le bon réflexe consiste à démarrer petit, mesurer vite et élargir seulement après validation. C’est la logique d’un pilote solide. On ne branche pas un agent sur tout le système d’information pour “voir ce qu’il sait faire”. On l’enferme d’abord dans un périmètre utile et contrôlé.
- Choisissez un cas d’usage limité : support de niveau 1, qualification de leads, tri documentaire.
- Restreignez les droits : pas d’accès administrateur, pas de lecture globale inutile.
- Anonymisez les données de test autant que possible.
- Activez des points de contrôle humains sur les décisions sensibles.
- Mesurez des KPI précis : temps gagné, taux d’erreur, taux d’escalade, incidents évités.
Ce cadrage est indispensable, notamment si vous hésitez entre un outil packagé et un développement sur mesure. La question n’est pas seulement budgétaire. Elle touche à votre capacité à maintenir un niveau de sécurité informatique cohérent dans le temps.
Dans cette logique, la solution AirAgent intéresse particulièrement les PME qui veulent un déploiement encadré, avec une approche orientée résultat plutôt qu’empilement technique.
Le principe du moindre privilège doit devenir votre règle numéro un
Beaucoup de projets échouent pour une raison très simple : l’équipe ouvre trop de portes trop tôt. Un agent de support n’a pas besoin d’accéder à toute la comptabilité. Un agent RH n’a pas à consulter l’ensemble des données commerciales. Cette discipline paraît basique, mais elle fait la différence entre une automatisation sécurisée et un système fragile.
Une bonne pratique consiste à découper les droits par mission, puis à réviser ces droits tous les mois durant la phase pilote. Ce suivi réduit la surface d’attaque et révèle rapidement les accès devenus inutiles. La sécurité efficace est rarement spectaculaire. Elle est méthodique.
Support client, RH, finance : quels métiers sont les plus sensibles ?
Tous les cas d’usage ne se valent pas. Plus l’agent agit sur des données personnelles, des décisions RH ou des flux financiers, plus l’exigence doit être élevée. Dans les PME, trois zones demandent une vigilance renforcée : le service client, les ressources humaines et la gestion financière. Chacune concentre une valeur importante. Chacune expose l’entreprise à des conséquences immédiates si un agent dérape.
Service client : beaucoup de volume, donc beaucoup de vigilance
Le support est souvent le terrain de départ, car le ROI y est rapide. Des entreprises observent déjà des baisses de 40 à 60 % des tickets traités manuellement sur les demandes simples, avec une satisfaction stable quand le dispositif est bien supervisé. Mais ce gain masque une réalité : le support concentre des données nominatives, des historiques d’achat, parfois des réclamations sensibles. Une réponse mal orientée peut vite devenir un problème juridique ou commercial.
Si votre priorité est ce périmètre, il est utile d’étudier les usages d’agent IA pour le service client afin d’identifier ce qui peut être confié à une machine et ce qui doit rester sous contrôle humain.
RH et recrutement : le terrain le plus sensible en matière de conformité
Dès qu’un agent touche à des candidatures, à une évaluation ou à des documents salariés, le niveau de vigilance grimpe fortement. Il ne s’agit plus seulement de productivité. Il s’agit d’équité, de traçabilité et de justification. Un premier tri automatisé de CV peut sembler pratique. S’il repose sur des critères opaques ou mal documentés, il crée un risque de discrimination difficile à défendre.
Les textes européens poussent justement les entreprises à mieux gouverner cette catégorie d’usages. Plusieurs analyses sur les risques et la gouvernance de l’IA agentique rappellent que les processus RH ne supportent pas l’improvisation.
Finance et comptabilité : un faible droit d’erreur
Un agent capable de lire des factures, de relancer des impayés ou de produire des synthèses comptables offre un potentiel énorme. Mais ici, l’erreur n’est pas seulement embarrassante. Elle peut affecter la trésorerie, la conformité ou la relation fournisseur. Les entreprises qui avancent sereinement commencent presque toujours par des tâches de pré-analyse et gardent la validation finale côté humain.
Pour ce type de besoin, vous pouvez explorer les scénarios d’automatisation comptable par agent IA avant d’ouvrir davantage de responsabilités à l’outil.
Comment choisir un fournisseur d’Agent IA sans fragiliser votre sécurité
Le bon prestataire n’est pas seulement celui qui promet le plus d’autonomie. C’est celui qui documente clairement son architecture d’hébergement, son modèle de support, la gestion de ses sous-traitants, ses journaux d’activité et ses mécanismes de contrôle. Une PME doit poser des questions simples, mais non négociables. Où vont les données ? Combien de temps sont-elles conservées ? Qui y accède ? Que se passe-t-il en cas d’incident ?
Le marché devient dense. Certaines plateformes visent les équipes techniques, d’autres ciblent les métiers avec des solutions prêtes à l’emploi. Une entreprise sans équipe spécialisée a généralement intérêt à privilégier un cadre packagé, documenté et rapide à déployer. Cela ne dispense pas d’audit. Cela réduit simplement la complexité initiale.
La grille d’évaluation à utiliser avant signature
- Localisation de l’hébergement et transparence des sous-traitants.
- Granularité des droits d’accès par utilisateur et par mission.
- Historique et logs consultables en cas d’audit.
- Modalités de suppression des données et réversibilité.
- Qualité de l’accompagnement pour une équipe non technique.
- Rapidité de mise en œuvre sans dégrader la conformité.
Pour les dirigeants qui veulent comparer plusieurs approches, ce guide sur le choix d’un outil IA conforme pour PME complète utilement l’évaluation. Et si votre enjeu principal reste la sélection, ce comparatif pour choisir un agent IA en PME donne un cadre pragmatique.
Notre recommandation est de comparer avec une solution orientée PME, rapide à tester et claire sur ses usages métier. Demandez une démo personnalisée.
Quel budget prévoir pour une automatisation sécurisée en PME
Le budget ne se limite jamais à l’abonnement. C’est l’une des erreurs les plus fréquentes. Une entreprise voit un tarif d’entrée attractif, puis découvre ensuite les coûts de paramétrage, de gouvernance, de nettoyage des données et de supervision. Pour piloter correctement un projet, il faut raisonner en coût total. C’est le seul moyen d’évaluer le ROI réel.
| Approche | Budget indicatif | Ce que cela couvre | Point de vigilance |
|---|---|---|---|
| Solution packagée | Environ 200 à 800 €/mois | Cas d’usage ciblé, déploiement rapide | Vérifier les limites d’intégration |
| Agent multi-tâches | 500 à 2 000 €/mois | Plusieurs flux métier et connexions | Encadrer les accès et la supervision |
| POC sur mesure | 5 000 à 15 000 € | Validation d’un cas d’usage spécifique | Ne pas sous-estimer le temps projet |
| Production sur mesure | 20 000 à 50 000 € | Agent métier avancé et gouvernance dédiée | Prévoir maintenance et audit récurrents |
Pour situer votre projet, vous pouvez consulter les prix observés pour un agent IA en 2026 ainsi que les repères budgétaires spécifiques aux PME. C’est souvent le meilleur moyen d’éviter les comparaisons trompeuses.
Bon à savoir : chez AirAgent, les tarifs publics vont de 49 € à 499 €/mois HT. Pour une PME, ce positionnement permet de tester un usage réel sans engager immédiatement un projet lourd.
Si vous cherchez un point d’entrée raisonnable pour mesurer votre ROI, calculez votre ROI avec AirAgent.
Mettre en place une gouvernance simple, réaliste et durable
Une PME n’a pas besoin d’un comité de gouvernance tentaculaire. Elle a besoin de règles claires, de rôles identifiés et d’un rythme de contrôle. Dans la pratique, un bon dispositif tient souvent sur une page : qui valide les usages, qui administre les accès, qui surveille les incidents, qui revoit les performances, qui parle au fournisseur. L’important est moins la lourdeur du formalisme que sa régularité.
Une gouvernance efficace repose sur quatre réflexes : nommer un responsable métier, associer l’IT ou le prestataire, documenter les flux de données, et organiser une revue mensuelle pendant le pilote. Ce modèle léger suffit déjà à professionnaliser la démarche. Il vous évite surtout un travers courant : laisser l’outil se diffuser sans propriétaire réel.
Le fil conducteur à retenir pour les 12 prochains mois
Imaginez une PME industrielle qui déploie d’abord un agent pour trier les demandes SAV, puis un second pour préparer des synthèses commerciales. Si le premier projet est sécurisé mais que le second part “en roue libre”, le niveau global de risque remonte aussitôt. La maturité ne se juge donc pas au nombre d’agents en service. Elle se juge à la capacité à maintenir les mêmes règles lorsque les usages se multiplient.
C’est précisément là que les bonnes pratiques prennent tout leur sens. Elles ne freinent pas l’innovation. Elles la rendent soutenable. Pour approfondir cette trajectoire, ce panorama complet des agents IA autonomes en entreprise et ce décryptage des bonnes pratiques de sécurisation offrent des repères complémentaires.
Si vous souhaitez passer d’un usage expérimental à un cadre opérationnel, explorez les fonctionnalités d’AirAgent.
Questions clés sur Agent IA, sécurité informatique et PME
Quelle est la différence entre un chatbot et un Agent IA du point de vue sécurité ?
Un chatbot répond généralement à une question dans un cadre limité. Un Agent IA peut planifier, accéder à plusieurs outils et agir de manière autonome. Son exposition est donc plus forte, car il concentre davantage de données, de droits et de responsabilités opérationnelles.
Une PME doit-elle forcément lancer un audit avant de tester un agent IA ?
Oui, au minimum un audit léger des usages, des données manipulées et des accès prévus. Ce travail évite de brancher l’outil sur des flux sensibles sans cadre. C’est souvent l’étape qui conditionne la réussite du pilote.
Quels sont les premiers usages à privilégier pour une automatisation sécurisée ?
Les meilleurs points de départ sont les tâches répétitives, bien cadrées et à faible impact critique direct : support de niveau 1, qualification de demandes, tri documentaire ou préparation de réponses. Les décisions RH ou financières doivent rester plus encadrées.
Combien de temps faut-il pour déployer un premier agent dans de bonnes conditions ?
Comptez environ deux semaines pour une solution packagée bien cadrée, et plutôt deux à trois mois pour un projet sur mesure avec tests, réglages et contrôles de conformité. Le délai dépend surtout de la qualité des données et du niveau d’exigence de sécurité.
Comment réduire rapidement le risque informatique lié à un Agent IA ?
Commencez par limiter les droits d’accès, anonymiser les données de test, activer la journalisation, désigner un responsable métier et imposer une validation humaine sur les étapes sensibles. Ces mesures produisent un effet immédiat sur la maîtrise du risque.